Funktionen

Alles zwischen dem Symbol im Infobereich und dem Tunnel

Valenius ist stark gewachsen. Diese Seite beginnt deshalb mit den sechs Dingen, die Sie anderswo nicht bekommen, dann folgt eine Tabelle, die klärt, was kostenlos ist und was nicht — und alle technischen Details stehen darunter, eingeklappt, bis Sie sie brauchen.

Kernfunktionen

Was Sie bei den Alternativen nicht finden

Viele Werkzeuge stellen eine Weboberfläche vor WireGuard®. Diese sechs Punkte sind die Gründe, warum Teams stattdessen Valenius wählen — und die ersten fünf können die kostenlosen Panels strukturell nicht leisten.

🔑

Verbinden ohne Administratorrechte

Ein privilegierter Systemdienst besitzt den Tunnel; der Nutzer spricht nur mit einer Tray-App. Ihre Mitarbeiter verbinden sich mit einem Klick auf einem gesperrten Notebook — ohne UAC-Abfrage, ohne sudo, ohne geteiltes Admin-Passwort und ohne privaten Schlüssel, den ein Standardbenutzer je lesen könnte.

Technische Details →
Pro

Zero-Touch-Provisionierung von Peers

Sie geben ein Gerät im Panel frei, und es erhält ein Schlüsselpaar, einen Preshared Key, eine IP aus dem Subnetz und eine fertige Konfiguration — niemand bearbeitet eine .conf-Datei, niemand startet ein Interface neu. Löschen Sie das Gerät, verschwindet auch der Peer auf dem Server.

Technische Details →
🔀
Pro

Ein Ausweichport für restriktive Netze

Ihr Server antwortet zusätzlich auf UDP 443 — dem Port, den Hotel-WLANs und Gastnetze offen lassen, weil dort HTTPS liegt. Beide Ports sind gleichzeitig aktiv, und der Client wiederholt den Versuch automatisch über den Ausweichport. Das Ticket „das VPN funktioniert hier nicht“ bleibt aus.

Technische Details →
🛡️
Pro

MFA am Tunnel selbst

Nicht nur am Admin-Panel — am VPN. Die Sitzung eines Nutzers transportiert erst nach einem geprüften zweiten Faktor Daten, serverseitig erzwungen, pro Gruppe, mit Push-Bestätigung als Alternative zur Code-Eingabe. Maschine-zu-Maschine-Verbindungen werden nie unterbrochen.

Technische Details →
🤖
Pro

Eine REST-API — und ein MCP-Server für KI

Jede Admin-Aktion ist über 50+ scope-basierte REST-Endpunkte mit öffentlicher OpenAPI-3.1-Spezifikation skriptbar, und dieselbe Oberfläche steht als MCP-Server bereit. Bitten Sie einen Assistenten, den Tunnel eines gestohlenen Notebooks zu kappen — daraus wird ein ganz normaler, protokollierter API-Aufruf.

Technische Details →

Selbst gehostet, AGPLv3 und europäisch

Valenius läuft auf Ihren eigenen Servern: Schlüssel, Gerätedaten und Logs verlassen das Unternehmen nie, weil es keine Hersteller-Cloud gibt, aus der sie austreten könnten. Der Kern steht unter AGPLv3, Ihr Sicherheitsteam kann also genau nachlesen, was er tut — und der Anbieter dahinter ist eine EU-GmbH, kein Adressat des US-CLOUD-Act.

Sicherheit & Vertrauen →

Zwei Dinge überraschen regelmäßig: Die Community-Edition ist wirklich kostenlos — ohne Gerätelimit, ohne Testfrist — und Valenius verwaltet den WireGuard®-Server, den Sie bereits betreiben, ab dem ersten Tag. Kein Austausch, kein Migrationsprojekt.

Sie fragen sich, wie das gegen wg-easy, WGDashboard, WireGuard Portal oder WireGuard WebAdmin dasteht? Zum Funktionsvergleich im Detail →

Editionen

Was kostenlos ist, was Pro ist, was gehostet wird

Community ist die vollständige Plattform: unbegrenzte Geräte, alle fünf Client-Apps, zentrale Verwaltung, Sicherheit und Monitoring. Pro ergänzt die serverseitige Automatisierungsebene. Cloud ist Pro, wobei wir den Server betreiben.

Funktion Community Self-hosted Pro Cloud by Stranto
Clients & Nutzererlebnis
Client-Apps für Windows, Linux, macOS, Android & iOS Ja Ja Ja
Verbindung per Klick ohne Administratorrechte Ja Ja Ja
Verifizierte Konnektivitätsprüfung durch den Tunnel Ja Ja Ja
Mehrere VPNs gleichzeitig am Desktop, QR-Kopplung am Handy Ja Ja Ja
Automatischer Ausweichport UDP 443 für restriktive Netze Nein Ja Ja
Zentrale Verwaltung
Unbegrenzt viele Geräte, Nutzer und Kunden Ja Ja Ja
Live-Präsenz, Konfigurations-Push aus der Ferne, Einstellungen je Gerät Ja Ja Ja
Audit-Log, Verbindungshistorie, bereinigte Log-Sammlung aus der Ferne Ja Ja Ja
Verschlüsseltes Backup & Restore der gesamten Installation Ja Ja Ja
Automatische Client-Updates aus Ihrem eigenen Backend Ja Ja Ja
Vorkonfigurierte Installer je Kunde (Silent / MDM) Ja Ja Ja
Serverseitige Verfügbarkeitsprüfung & Kill Tunnel aus der Ferne Nein Ja Ja
Traffic-Statistiken & Dashboards je Client Nein Ja Ja
Server-Automatisierung
Verwaltet einen bestehenden WireGuard®-Server (manueller Upload) Ja Ja Ja
Zero-Touch-Provisionierung über den Pro-Sidecar Nein Ja Ja
Automatische Vergabe von Schlüsseln, Preshared Keys und IPs Nein Ja Ja
Mehrere isolierte Kunden auf einem WireGuard®-Host Nein Ja Ja
Konnektivitäts-Selbsttest per Klick, per Handshake bestätigt Nein Ja Ja
Appliance-Updates ohne Ausfall, Auto-Rollback, Rollout-Ringe Nein Ja Ja
Sicherheit & Zugriffskontrolle
Konfigurationsverschlüsselung at rest + Dateirechte nur für das System Ja Ja Ja
Anmeldung am Admin-Panel per OIDC + TOTP Ja Ja Ja
Flottenweite Rotation des API-Schlüssels aus der Ferne Ja Ja Ja
AGPLv3-Quellcode, den Sie selbst prüfen können Ja Kern Kern
mTLS + interne CA zwischen Backend und WireGuard®-Servern Nein Ja Ja
Serverseitig erzwungene MFA für den VPN-Zugang (TOTP / Push) Nein Ja Ja
Monitoring & Integrationen
Prometheus-Metrik-Endpunkt + offizielles Zabbix-Template Ja Ja Ja
Metriken je Gateway — Peers, Handshake-Alter, CPU, Speicher Nein Ja Ja
Management-REST-API + öffentliche OpenAPI-3.1-Spezifikation Nein Ja Ja
Eingebauter MCP-Server für KI-Assistenten Nein Ja Ja
Betrieb, Lizenz & Support
Wo das Backend läuft Ihre Infrastruktur Ihre Infrastruktur EU-Cloud von Stranto
Hosting, Updates und Backups durch Stranto Nein Nein Ja
Lizenz AGPLv3 AGPLv3-Kern + kommerzielle Pro-Lizenz Im Abonnement enthalten
Support Community, über GitHub In der Lizenz enthalten Enthalten
Preis Dauerhaft kostenlos Sprechen Sie mit uns ab 3,00 € / Endpunkt / Monat

Cloud by Stranto enthält jede Pro-Funktion — der einzige Unterschied ist, wer den Server betreibt. Zu Preisen und Mengenstaffeln →

Für Techniker

Die Langfassung — öffnen Sie, was Sie brauchen

Zehn Funktionsbereiche, jeweils mit Architektur und technischen Daten. Nichts wurde gestrichen; es ist nur eingeklappt, damit die Seite lesbar bleibt.

Clients & Nutzererlebnis

Ein-Klick-Verbindung — ohne erhöhte Rechte

Client-Erlebnis

Ein privilegierter Systemdienst besitzt den WireGuard®-Tunnel; Nutzer kommunizieren mit ihm über eine App im Infobereich via lokalem IPC-Kanal, der den aufrufenden Nutzer authentifiziert. Keine UAC-Abfragen, kein sudo, kein gemeinsames Admin-Passwort — und integrierte Profiltrennung pro Nutzer.

Nachdem der Tunnel steht, prüft Valenius Ihren Server durch den Tunnel und wechselt erst dann zum grünen Häkchen, wenn die Prüfung erfolgreich ist — „verbunden“ bedeutet also Ende-zu-Ende verifiziert, nicht nur „Schnittstelle aktiv“.

  • Profile pro Nutzer — Nutzer sehen und verwalten nur ihre eigenen
  • Vom Admin verteilte Profile sind vor Löschung geschützt; selbst hochgeladene nicht
  • Auto-Verbindung in unbekannten Netzwerken, mit einer Ausschlussliste vertrauenswürdiger Netzwerke
  • Anzeige für verifizierte Konnektivität (Health-Prüfung im Tunnel)
  • Gleichzeitiges Multi-VPN auf dem Desktop — Firmen-VPN und Kunden-VPN gleichzeitig nutzen, mit automatischer Konflikterkennung
🖱️
Unter der Haube
  • Windows: Systemdienst + App im Infobereich · x64 & ARM64
  • Linux: systemd-Root-Daemon + GTK3-Infobereich · .deb-Paket
  • macOS: Hintergrunddienst + Menüleisten-App · Apple Silicon & Intel
  • IPC: Named Pipe / Unix-Socket, Aufruferidentität vom Betriebssystem verifiziert
  • Verifizierung: HTTPS-Prüfung durch den Tunnel, bis zu 30 s wiederholt

Dieselbe Ein-Tipp-Erfahrung, jetzt in Ihrer Tasche

Client-Erlebnis

Die Android- und iOS-Apps teilen sich eine Codebasis und bieten daher denselben Verbinden/Trennen-Ablauf sowie dasselbe verifizierte Verbindungshäkchen wie die Desktop-Clients — die App zeigt Ihre VPN-Profile auch bei einer kurzen Verbindungsunterbrechung weiter an, statt einen Fehler anzuzeigen.

Neue Geräte werden durch Scannen eines QR-Codes aktiviert — keine Konfiguration auf einer Handytastatur eintippen.

  • QR-Code-Pairing zur Aktivierung und Bindung eines neuen Geräts in einem Schritt
  • TOTP und Push-to-Approve-MFA direkt in der App integriert (Pro)
  • Konfigurationsverschlüsselung im Ruhezustand über den Plattform-Keystore (Android Keystore / iOS-Schlüsselbund)
  • Jeweils ein aktives VPN-Profil — eine Betriebssystem-Beschränkung sowohl bei Android als auch bei iOS, keine Einschränkung von Valenius; die App zeigt und verwaltet weiterhin Ihre vollständige Profilliste
📱
Unter der Haube
  • Android: Flutter-App · Verschlüsselung über Android Keystore
  • iOS: dieselbe Flutter-Codebasis & derselbe Funktionsumfang wie Android
  • Pairing: QR-Scan → Gerät wird einem Kunden zugeordnet, kein manueller Freigabe-Umweg
  • Wiederverbindung: Profilliste bleibt bei kurzen Verbindungsunterbrechungen sichtbar (z. B. direkt nach dem Entsperren des Telefons)

Zentrale Verwaltung & Betrieb

Ein Admin-Panel, das Ihren gesamten Gerätebestand sieht

Zentrale Verwaltung

Jeder Client hält einen Heartbeat sowie einen Long-Poll-Kanal zu Ihrem Backend aufrecht. Ein Gerät erscheint Sekunden nach dem Öffnen der App im Infobereich als online — und als offline, sobald der Nutzer sie beendet, denn der Client meldet sich aktiv ab, statt auf ein Timeout zu warten.

  • Live-Präsenz online/offline und Version pro Gerät
  • WireGuard®-Konfigurationen aus der Ferne verteilen — zentral bereitgestellt, vom Gerät beim nächsten Abruf übernommen
  • Einstellungen pro Gerät: Heartbeat-Intervall, Auto-Verbindungsprofil, vertrauenswürdige Netzwerke
  • Profile zentral aktivieren, deaktivieren und aus der Ferne löschen
  • Audit-Log jeder Verbindung, Konfigurationsverteilung und Admin-Aktion
  • Self-Service-Konfigurationsverteilung: QR-Codes für Mobilgeräte, druckbare Konfigurationskarten und E-Mail
  • Einen Client aus der Ferne zum Verbinden auslösen — ohne Nutzerinteraktion
  • Verschlüsseltes Ein-Klick-Backup & -Restore der gesamten Installation
  • Serverseitige Liveness-Erkennung & Kill Tunnel (Pro) — per Ping bestätigter Status und ein erzwungenes Trennen, das auch funktioniert, wenn der Client nicht erreichbar ist
  • Verbindungsverlauf pro Client — Verbinden/Trennen-Ereignisse mit LAN-/WAN-IP
  • Traffic-Statistiken pro Client (Pro) — automatisch aktualisierte Dashboards pro Gerät, pro Kunde und flottenweit, mit konfigurierbarer Aufbewahrungsdauer
  • Bereinigte Diagnoseprotokolle — fordern Sie Logs zentral von einem Gerät an oder lassen Sie den Nutzer sie senden; API-Schlüssel, VPN-Schlüssel und Geheimnisse werden vor dem Upload auf dem Gerät entfernt
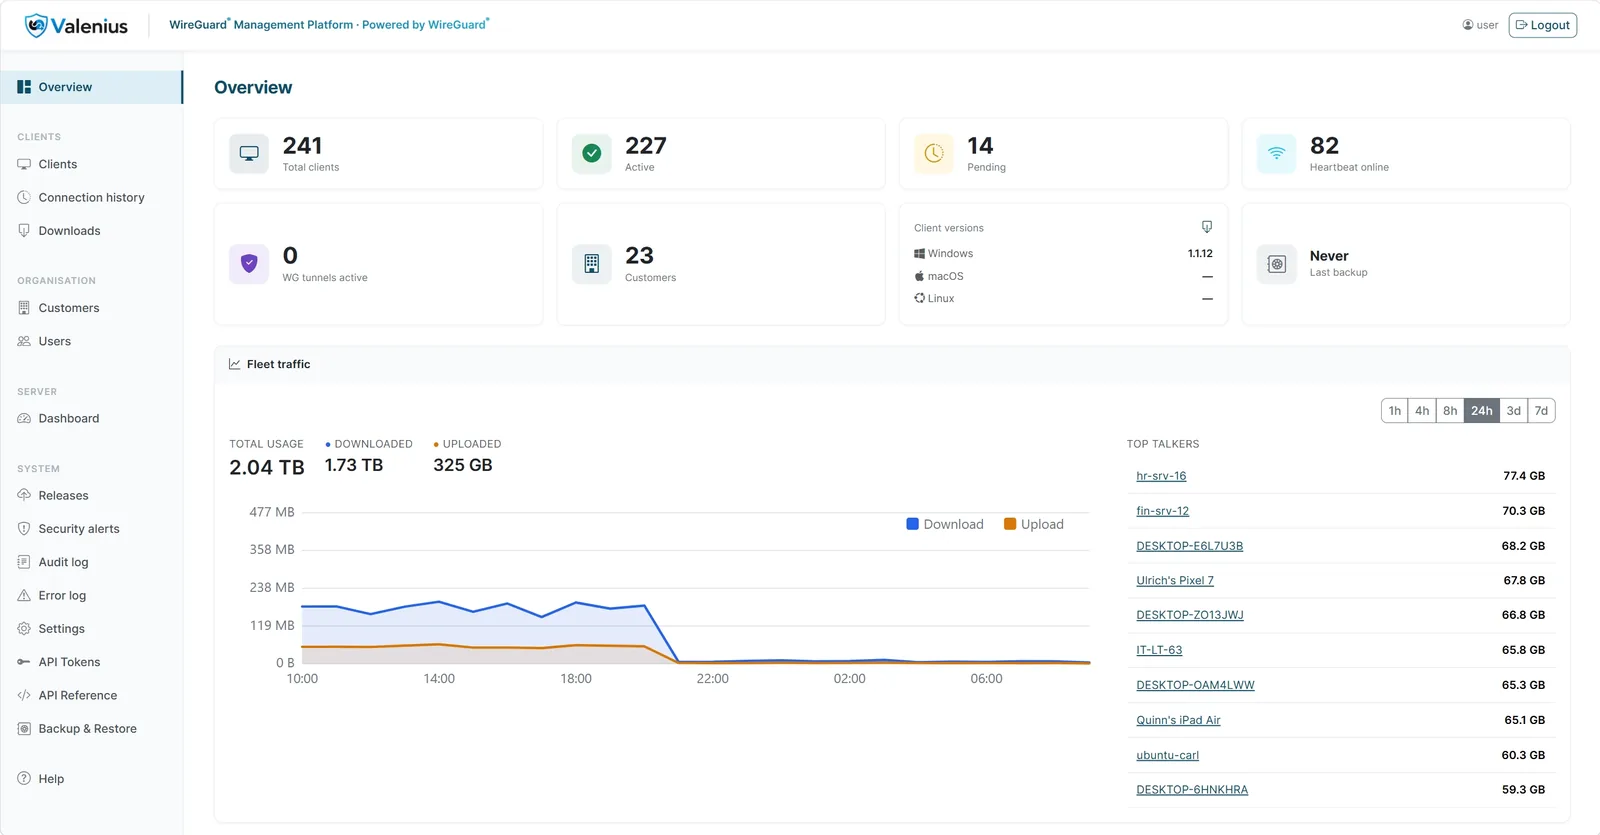
Valenius admin panel Overview page: client counts, presence, and a fleet-wide traffic dashboard

Das echte Admin-Panel — Live-Überblick über den Gerätebestand

Unter der Haube
  • Präsenz: periodischer Heartbeat + Long-Poll · Offline-Abmeldung beim Beenden
  • Konfigurationsverteilung: serverseitig bereitgestellt, vom Gerät atomar übernommen
  • Anmeldung: OIDC gegen Ihren Identitätsanbieter + TOTP-2FA
  • Identität: persistente Geräte-GUID; Neuinstallationen erfordern Admin-Aktivierung
  • Verteilung: QR / druckbare Karte / SMTP-E-Mail · verschlüsseltes JSON-Backup & -Restore
  • Liveness (Pro): backendseitiger Ping gegen den WireGuard®-Server, unabhängig von der Selbstauskunft des Clients
  • Traffic (Pro): Byte-Zähler pro Peer, serverseitig erfasst · Diagramme aktualisieren sich alle 60 s
  • Diagnose: feste Allowlist pro Plattform · Bereinigung läuft auf dem Gerät, nie auf dem Server

Ein Gerätebestand, der sich selbst aktualisiert

Betrieb

Clients prüfen Ihr Backend — nicht einen Herstellerserver — auf Updates und installieren sie automatisch innerhalb einer Stunde. Sie brauchen es sofort? „Update erzwingen“ im Panel löst beim nächsten Heartbeat einen sofortigen einmaligen Rollout aus. Jeder Download wird per Prüfsumme verifiziert, bevor ein einziges Byte installiert wird.

Pro-Appliances gehen weiter: Der Update-Agent startet die neue Version neben der laufenden, prüft sie wiederholt per Health-Check, schaltet die Produktion nur bei Erfolg um und beobachtet sie danach weiter — mit automatischem Rollback, falls sich die neue Version fehlerhaft verhält.

  • Automatische Client-Updates, ausgeliefert von Ihrem eigenen Backend
  • Erzwungener Rollout pro Gerät mit einem Klick
  • SHA-256-Verifizierung, bevor etwas geschrieben wird
  • Appliance-Updates ohne Ausfallzeit mit Watchdog + automatischem Rollback (Pro)
  • Installer-Pakete pro Kunde — Backend-URL & API-Schlüssel vorkonfiguriert, bereit für stille/MDM-Installation
  • Gestaffelte Rollout-Ringe (Pro) — eine neue Appliance-Version zuerst an einem Teil der Flotte testen, bevor sie flottenweit ausgerollt wird
  • Stable- & Beta-Release-Kanäle pro Betriebssystem — Pilotgeräte auf Beta setzen und Beta mit einem Klick zu Stable befördern
🔁
Unter der Haube
  • Clients: stündliche Update-Prüfung + vom Admin ausgelöstes erzwungenes Update
  • Integrität: SHA-256-Prüfsumme vor der Installation verifiziert
  • Appliance: Kandidaten-Container per Health-Check geprüft, bevor umgeschaltet wird
  • Sicherheitsnetz: Watchdog-Fenster mit automatischem Rollback + Volume-Backup
  • Bereitstellung: vorkonfiguriertes Installer-ZIP · stille Installation via /BACKENDURL= & /APIKEY=
  • Signierung: Windows-Installer code-signiert über Azure Trusted Signing

Server-Automatisierung Pro

Zero-Touch-Peer-Provisionierung

Pro

Ein schlanker Sidecar läuft neben Ihrer WireGuard®-Schnittstelle und stellt dem Backend eine Management-API bereit. Geben Sie ein Gerät im Panel frei — es erhält ein Schlüsselpaar, eine IP aus dem Subnetz der Schnittstelle und eine vollständige Konfiguration, ohne dass jemand eine .conf-Datei anfasst.

Die Einrichtung erfolgt über einen einzigen Enrollment-Token: Der Sidecar erzeugt seinen eigenen privaten Schlüssel, sendet eine Signieranfrage an Ihr Backend und erhält sein Zertifikat automatisch. Der Token ist einmalig und wird bei der Nutzung verbraucht.

  • Automatische Schlüsselerzeugung, Preshared Keys und IP-Vergabe
  • Peers werden beim Start abgeglichen — Server-Neustarts verlieren nie die Konfiguration
  • Mehrere isolierte Kunden auf einem Host (je eine Schnittstelle + Port)
  • Das Entfernen eines Geräts im Panel entfernt den Peer auf dem Server
  • Optionale kundenübergreifende Profilfreigabe — ein Gerät kann zusätzlich das VPN-Profil eines zweiten Kunden führen, nützlich für MSPs mit gemeinsam genutzter Infrastruktur
Unter der Haube
  • Sidecar: einzelne statische Go-Binärdatei, nur Standardbibliothek, Bereitstellung per Docker Compose
  • Enrollment: Einmal-Token → CSR → von der internen CA signiertes Zertifikat
  • IP-Vergabe: automatisch aus dem Subnetz der Schnittstelle (CIDR)
  • Schnittstelle: liegt im Netzwerk-Namespace des Hosts — übersteht Container-Neustarts

Mit einem Klick der Beweis, dass ein Server tatsächlich erreichbar ist

Pro

Bevor Sie einem Kunden sagen, dass sein VPN läuft, kann das Admin-Panel das für Sie prüfen. „Ports prüfen“ testet jeden eingehenden Port, den der WireGuard®-Host benötigt — die UDP-Ports werden mit einem echten WireGuard®-Handshake bestätigt, nicht mit einem Ping, sodass ein bestandener Test beweist: Der Port ist erreichbar, der Schlüssel des Servers stimmt, und die Peer-Bereitstellung funktioniert tatsächlich.

„Test ausführen“ geht weiter und lässt den Server sich selbst untersuchen: IP-Weiterleitung, NAT, Firewall-Weiterleitungsregeln, vorgelagertes Routing und Konfigurationsabweichungen. Das erkennt den verwirrendsten VPN-Fehler überhaupt — einen Tunnel, der sich verbindet, als verbunden angezeigt wird und trotzdem keinen Datenverkehr überträgt. Von außerhalb des Servers ist das nicht erkennbar.

  • „Ports prüfen“ — Ergebnis pro Port, UDP-Ports werden per echtem WireGuard®-Handshake bestätigt
  • „Test ausführen“ — der Server untersucht seine eigene IP-Weiterleitung, NAT, Firewall-Regeln, Routing und Konfigurationsabweichungen
  • Erkennt den Fehlerfall „verbunden, aber kein Datenverkehr“, der von außen unsichtbar ist
  • Das Panel nennt jeden benötigten Port und genau, wer ihn erreichen muss — inklusive Warnung, dass der Management-Port nicht öffentlich sein soll, mit der eigenen IP des Backends für eine Firewall-Regel auf eine einzelne Adresse
🩺
Unter der Haube
  • Ports prüfen: echter WireGuard®-Handshake pro UDP-Port, keine synthetische Prüfung
  • Test ausführen: Selbstprüfung von IP-Weiterleitung, NAT, Firewall-Weiterleitungsregeln, Routing und Abweichungen
  • Voraussetzung: Backend 1.11.x + Sidecar 1.11.24
  • Verfügbarkeit: Pro

Ein Fallback-Port, der Ihr Team verbunden hält — selbst in Netzwerken, die VPNs blockieren

Pro

Jeder von Pro verwaltete WireGuard®-Server kann zusätzlich auf UDP 443 antworten — der Port, den Hotel-WLAN, Gäste-Netzwerke und streng abgeriegelte Firmen-Firewalls fast immer offen lassen, weil dort HTTPS läuft. Beide Ports laufen gleichzeitig, per Kunde umschaltbar im Admin-Panel, und Clients versuchen automatisch den Fallback-Port, sobald ein Verbindungsversuch blockiert wird — ohne manuelle Profiländerung, ohne Support-Ticket.

Das ist eine Ausfallsicherheit, die die meisten WireGuard®-basierten Wettbewerber schlicht nicht bieten, weil dafür eine echte Management-Ebene auf der Serverseite nötig ist, um zwei Ports sicher zu betreiben und dem Client automatisch den richtigen zuzuweisen. Für Ihre Nutzer wird ein restriktives Netzwerk kein Grund mehr, die IT anzurufen.

  • Server hört gleichzeitig auf dem primären Port und auf UDP 443 — pro Kunde im Admin-Panel umschaltbar
  • Automatischer client-seitiger Versuch auf dem Fallback-Port nach einem blockierten Verbindungsversuch — keine manuelle Neukonfiguration
  • Löst den häufigsten Support-Anruf „Das VPN geht in diesem Hotel/Büro nicht“
  • Eine Ausfallsicherheit, die die meisten WireGuard®-basierten Wettbewerber nicht haben — sie braucht eine Management-Ebene auf dem Server, nicht nur das Protokoll
🔀
Unter der Haube
  • Ports: primärer Port + UDP 443, beide aktiv, pro Kunde umschaltbar
  • Client-Versuch: ausgelöst über die bestehende Verbindungsprüfschleife (~20 s ohne Handshake)
  • Umfang: speziell UDP 443 — hilft dort, wo Netzwerke nach Portnummer filtern, nicht wenn sämtliches UDP blockiert oder das Protokoll erkannt wird
  • Voraussetzung: Sidecar 1.11.24 (Server) + aktueller Valenius-Client

Sicherheit & Zugriffskontrolle

Eine Management-Ebene, die von Feindseligkeit ausgeht

Sicherheit

Jeder Aufruf zwischen Ihrem Backend und Ihren WireGuard®-Servern ist beidseitig authentifiziertes TLS: Das Backend betreibt eine eigene interne Zertifizierungsstelle, und ein Server ohne gültiges Client-Zertifikat erhält nichts außer einem Health-Endpunkt.

Auf Endgeräten sind Konfigurationen an das Systemkonto gebunden und auf jeder Plattform im Ruhezustand verschlüsselt — in beiden Editionen. Standardnutzer können sich verbinden, aber niemals einen privaten Schlüssel lesen; selbst ein direkter Festplattenzugriff legt keinen offen.

Pro kann auch den Tunnel selbst absichern: Servererzwungene Multi-Faktor-Authentifizierung bedeutet, dass die VPN-Sitzung eines Nutzers erst nach einem verifizierten zweiten Faktor Daten überträgt — ein direkter Baustein für Zugangskontrollen im Sinne von NIS2.

MFA ist pro Gruppe konfigurierbar, nicht alles-oder-nichts — strengere Prüfungen für Admins, leichtere für den Arbeitsalltag. Statt einen Code einzutippen, können Nutzer eine Verbindung per Tipp und Face ID/Fingerabdruck auf einem zweiten Gerät bestätigen. Und sie betrifft nur den Nutzerzugang: Maschine-zu-Maschine- und Standort-zu-Standort-Verbindungen werden nie unterbrochen.

  • Interne CA, beidseitiges TLS bei jedem Management-Aufruf
  • Konfigurationsverschlüsselung im Ruhezustand auf jedem Client — in beiden Editionen enthalten
  • Nur-System-Dateiberechtigungen für jede Client-Konfiguration
  • OIDC + TOTP für das Admin-Panel, Audit-Log für Nachvollziehbarkeit
  • AGPLv3-Open-Source-Kern — prüfen Sie ihn selbst
  • Servererzwungene MFA für den VPN-Zugang — verifizierter zweiter Faktor, bevor der Tunnel Daten überträgt (Pro)
  • Push-to-Approve von einem zweiten Gerät, als Alternative zum Eintippen eines TOTP-Codes
  • Fail-safe-Durchsetzung — ist die MFA-Komponente veraltet oder nicht erreichbar, bleiben gesperrte Peers blockiert, statt durchgelassen zu werden
  • Flottenweite API-Schlüssel-Rotation aus der Ferne — tauschen Sie den Client-Schlüssel zentral über alle Geräte aus, ohne etwas neu zu installieren
🛡️
Unter der Haube
  • mTLS: interne ECDSA-P-256-CA, Client-Zertifikate pro Anfrage verifiziert und auf die Backend-Identität gepinnt
  • Im Ruhezustand: Verschlüsselung gespeicherter Konfigurationen auf Betriebssystemebene — beide Editionen, jede Plattform
  • Datei-ACLs: nur SYSTEM unter Windows, nur root (0600) unter Linux
  • Audit: Verbindungen, Konfigurationsverteilungen und Admin-Aktionen protokolliert
  • MFA-Gating: CA-signierte Sitzungs-Grants mit absolutem Ablaufzeitpunkt, durchgesetzt auf der eigenen Uhr des VPN-Servers (Pro)
  • Enrollment: TOTP-Einrichtung per QR-Scan, verfügbar im Windows-Infobereich, Linux-Infobereich und in der mobilen App

Integrationen & Observability

Jede Administratoraktion — verfügbar für Ihre eigenen Werkzeuge und für einen KI-Assistenten

Automatisierung & KI

Alles, was im Panel administrativ möglich ist, kann Pro auch über eine berechtigungsgesteuerte REST-API: Clients und Kunden anlegen und bearbeiten, Peers provisionieren, ein Gerät verbinden oder zwangsweise trennen, MFA-Richtlinien setzen, QR-Kopplungscodes erzeugen, Traffic- und Audit-Daten abrufen. Die OpenAPI-3.1-Spezifikation wird offen von Ihrem eigenen Backend ausgeliefert — Visual Studio, Postman, n8n oder ein RMM importieren sie direkt über die URL und erzeugen daraus einen typisierten Client, ganz ohne Token allein zum Lesen der Spezifikation.

Dieselbe Oberfläche steht zusätzlich als MCP-Server bereit — das Protokoll, über das Claude, Gemini, OpenAI und Mistral externe Werkzeuge aufrufen. Richten Sie einen Assistenten auf Ihr Backend und fragen Sie in natürlicher Sprache: „Welche Clients haben sich diese Woche nicht gemeldet?“, „Trenne den Tunnel des gestohlenen Notebooks“, „Lege einen neuen Kunden namens Acme an“. Darunter ist jede Anfrage ein ganz gewöhnlicher API-Aufruf — dasselbe Token, dieselben Rechte, derselbe Audit-Eintrag.

Den Zugriff gestalten Sie. Ein Token trägt nur die Berechtigungen, die Sie anhaken — ein Triage-Assistent darf die Flotte also ansehen, ohne irgendetwas ändern zu können; das Recht zu handeln kommt als bewusste, separate Entscheidung hinzu. Binden Sie ein Token an einen Kunden, sieht es die übrigen nie. Ein Widerruf wirkt sofort, und jede Aktion wird unter dem Namen dieses Tokens im Audit-Log festgehalten.

  • Vollständige REST-API über die gesamte Verwaltungsoberfläche (Pro) — 50+ Endpunkte
  • Integrierter MCP-Server — Claude, Gemini, OpenAI oder Mistral direkt verbinden
  • Öffentlich lesbare OpenAPI-3.1-Spezifikation — importierbar in Visual Studio, Postman oder jeden Generator
  • Berechtigungen pro Token — rein lesende Assistenten sind vorgesehen, kein Behelf
  • Optionale Bindung eines Tokens an einen Kunden — ein MSP kann einem Mandanten ein Token geben, das nur dessen eigene Flotte sieht
  • Jeder Aufruf protokolliert und jederzeit sofort widerrufbar
  • Funktioniert mit n8n und anderen Workflow-Werkzeugen — als MCP-Werkzeug oder als einfacher HTTP-Aufruf
🤖
Unter der Haube
  • REST: Bearer-Token-Authentifizierung, Fehlerformat nach RFC 9457, Rate-Limit pro Token
  • Spezifikation: OpenAPI 3.1, aus dem laufenden Server erzeugt — sie kann gar nicht veralten
  • MCP: Streamable-HTTP-Transport, 50+ Werkzeuge, eines je API-Operation
  • Berechtigungen: Lesen und Schreiben je Ressourcenbereich getrennt vergeben
  • Private Schlüssel: hinter einer eigenen Berechtigung — werden einem Assistenten nie standardmäßig überlassen

Ihr VPN auf demselben Dashboard wie alles andere

Monitoring

Valenius stellt einen Prometheus-kompatiblen Metrik-Endpunkt bereit, damit das Monitoring-System, das Sie ohnehin betreiben, das VPN genauso überwachen kann wie Ihre Server — läuft das Backend, ist die Datenbank erreichbar, wie viel Lizenzlaufzeit bleibt, wie viele Geräte sind online. Enthalten in beiden Editionen: Observability gehört zum quelloffenen Kern und ist kein Pro-Aufpreis.

Für Zabbix gibt es ein fertiges, offizielles Template. Ein HTTP-Agent-Item fragt einmal pro Minute ab, und die in Zabbix eingebaute Prometheus-Vorverarbeitung leitet alles Weitere aus dieser einen Antwort ab — rund zwanzig Items für Control Plane und Lizenz sowie Items und Trigger pro Gateway, die die Low-Level-Discovery selbst findet. Kein Agent auf dem Backend, kein Skript auf dem Zabbix-Server und eine Anfrage pro Minute, egal wie groß die Flotte wird.

  • Offizielles Zabbix-Template mit Triggern, Discovery, Value-Maps, Dashboard und Traffic-Graph
  • Backend-Zustand, Datenbank-Latenz, Anfragevolumen und p95-Latenz, 5xx-Rate, Versionswechsel
  • Lizenzgültigkeit, Ablaufdatum und Seat-Auslastung — Warnung bei 30 Tagen, Eskalation bei 7
  • Erreichbarkeit, Peer-Anzahl, ältester Handshake, Traffic und CPU/RAM/Last/Conntrack pro Gateway (Pro)
  • Eine eigene Credential-Ebene — ein Monitoring-Token kann ausschließlich Metriken lesen, sonst nichts
  • Funktioniert mit Prometheus, Grafana, Checkmk, VictoriaMetrics oder allem anderen, das Prometheus abfragt
  • Dazu eine schlichte JSON-Zusammenfassung, etwa für Uptime Kuma oder einen curl-Check

Zur Seite Monitoring & Zabbix →

📊
Unter der Haube
  • Endpunkt: GET /api/v1/metrics, Prometheus-Textformat
  • Auth: Bearer-Token, einzelner Scope monitoring:read, optionale CIDR-Freigabeliste
  • Aufwand: Hintergrund-Snapshot mit 15-s-Cache — ein Scrape blockiert nie eine Anfrage
  • Template: Valenius by HTTP, importgeprüft auf Zabbix 7.4, deklariert 7.0
  • Datenschutz: nur undurchsichtige Labels — keine Hostnamen, Benutzernamen, Schlüssel oder Client-IPs

Sehen Sie es auf Ihrer eigenen Infrastruktur

Die Community-Edition ist kostenlos, selbst gehostet und enthält jede Funktion, die Sie gerade gelesen haben — bis auf die Pro-Automatisierung.